
Что именно меняется при подключении
Посетители начинают обращаться к шлюзу Goose Edge, а он передаёт запросы приложению. Сам сайт, его база данных и код могут оставаться на прежнем месте. Переключается путь входящего трафика, поэтому до изменения DNS нужно проверить соединение, сертификат и основные действия пользователей.
Для первого подключения выберите один сайт с понятным ответственным и набором проверок. Если он зависит от API, файлового хранилища или внешних интеграций, включите их в проверку сразу. Простая главная страница может работать даже тогда, когда отправка заявки уже сломана.
1. Зафиксируйте исходные настройки и условия возврата
- Домены и поддомены, текущие DNS-записи и их TTL — срок кэширования ответа.
- Адреса приложений, протоколы, порты и маршруты к ним.
- Действующие сертификаты, покрываемые имена и место завершения HTTPS.
- Вход в аккаунт, формы, загрузка файлов, API и другие критичные действия.
- Кто переключает трафик, кто подтверждает работу и при каких сбоях выполняется возврат.
Старую точку входа сохраняют работоспособной на согласованный период. Возврат DNS не бывает мгновенным для всех посетителей: часть сетей использует сохранённый ответ. Поэтому план возврата должен учитывать одновременные обращения к старой и новой точкам входа.
2. Выберите размещение и проверьте доступ к приложению
Шлюз можно разместить на инфраструктуре клиента или использовать мощности Goose Expert. В первом случае команда согласует сервер и сетевые доступы. Во втором — способ связи наших шлюзов с приложением и ограничения на входящие подключения.
Отдельно согласуйте, как исключить прямой обход шлюза. Для этого могут использоваться частная сеть, защищённый канал и правила доступа. Конкретная схема зависит от инфраструктуры; готовый универсальный туннель, который подходит любому клиенту без настройки, здесь не предполагается.
До переключения нужно проверить фактический запрос от шлюза до приложения. Его публичный адрес не должен случайно возвращать запрос обратно на тот же шлюз и создавать цикл.
3. Подготовьте домен, маршруты и HTTPS
В панели создают приложение с серверами назначения, добавляют домен и связывают пути с нужными приложениями. Затем проверяют настройки и публикуют их на выбранные шлюзы. Настройку точных путей, префиксов и запасного маршрута разбираем в материале про reverse proxy.
Способ подготовки сертификата выбирают до переключения. Существующий подходящий сертификат можно загрузить в Edge. Для выдачи Let's Encrypt нужно заранее обеспечить прохождение проверки домена. При HTTP-01 проверочный URL должен быть доступен центру сертификации через порт 80; требование относится к реальному маршруту запросов, а не только к записи в панели. Условия HTTP-01.
4. Проверьте новый шлюз до изменения общего DNS
Инженер может направить запрос к новому адресу, сохранив настоящее имя сайта для HTTPS. Например, через параметр --resolve у curl. Так проверяется выбранная точка входа без изменения DNS для остальных посетителей. Описание параметра в документации curl.
curl --resolve project.example:443:203.0.113.10 https://project.example/Имя и IP в примере условные: их заменяют на домен сайта и адрес нового шлюза. Для успешной проверки на шлюзе уже должен быть установлен действительный сертификат этого домена. Отключать проверку сертификата, чтобы считать тест успешным, не нужно.
| Проверка | Признак готовности |
|---|---|
| HTTPS и перенаправления | Доверенный сертификат для нужных имён, правильные адреса, нет циклов |
| Страницы и файлы | Открываются внутренние страницы, стили, изображения и скачиваемые файлы |
| Аккаунт и формы | Работают вход, сохранение сессии и отправка данных в согласованном тестовом сценарии |
| API и интеграции | Верны пути, методы, ответы и права доступа; внешние системы проходят отдельную проверку |
| Ошибки и наблюдение | В панели видны запросы и состояние ресурсов, тестовое уведомление получено |
Один успешный запрос curl подтверждает только этот запрос. Для полноценной проверки нужны действия в браузере и сценарии самого приложения. Проверки оплаты и других необратимых операций проводят в согласованном тестовом режиме.
5. Переключите трафик и наблюдайте за результатом
После согласования меняют нужные DNS-записи или другую используемую точку входа. Проверяют основной домен, www и поддомены; если используются IPv4 и IPv6, учитывают обе записи. Старую точку входа не отключают сразу.
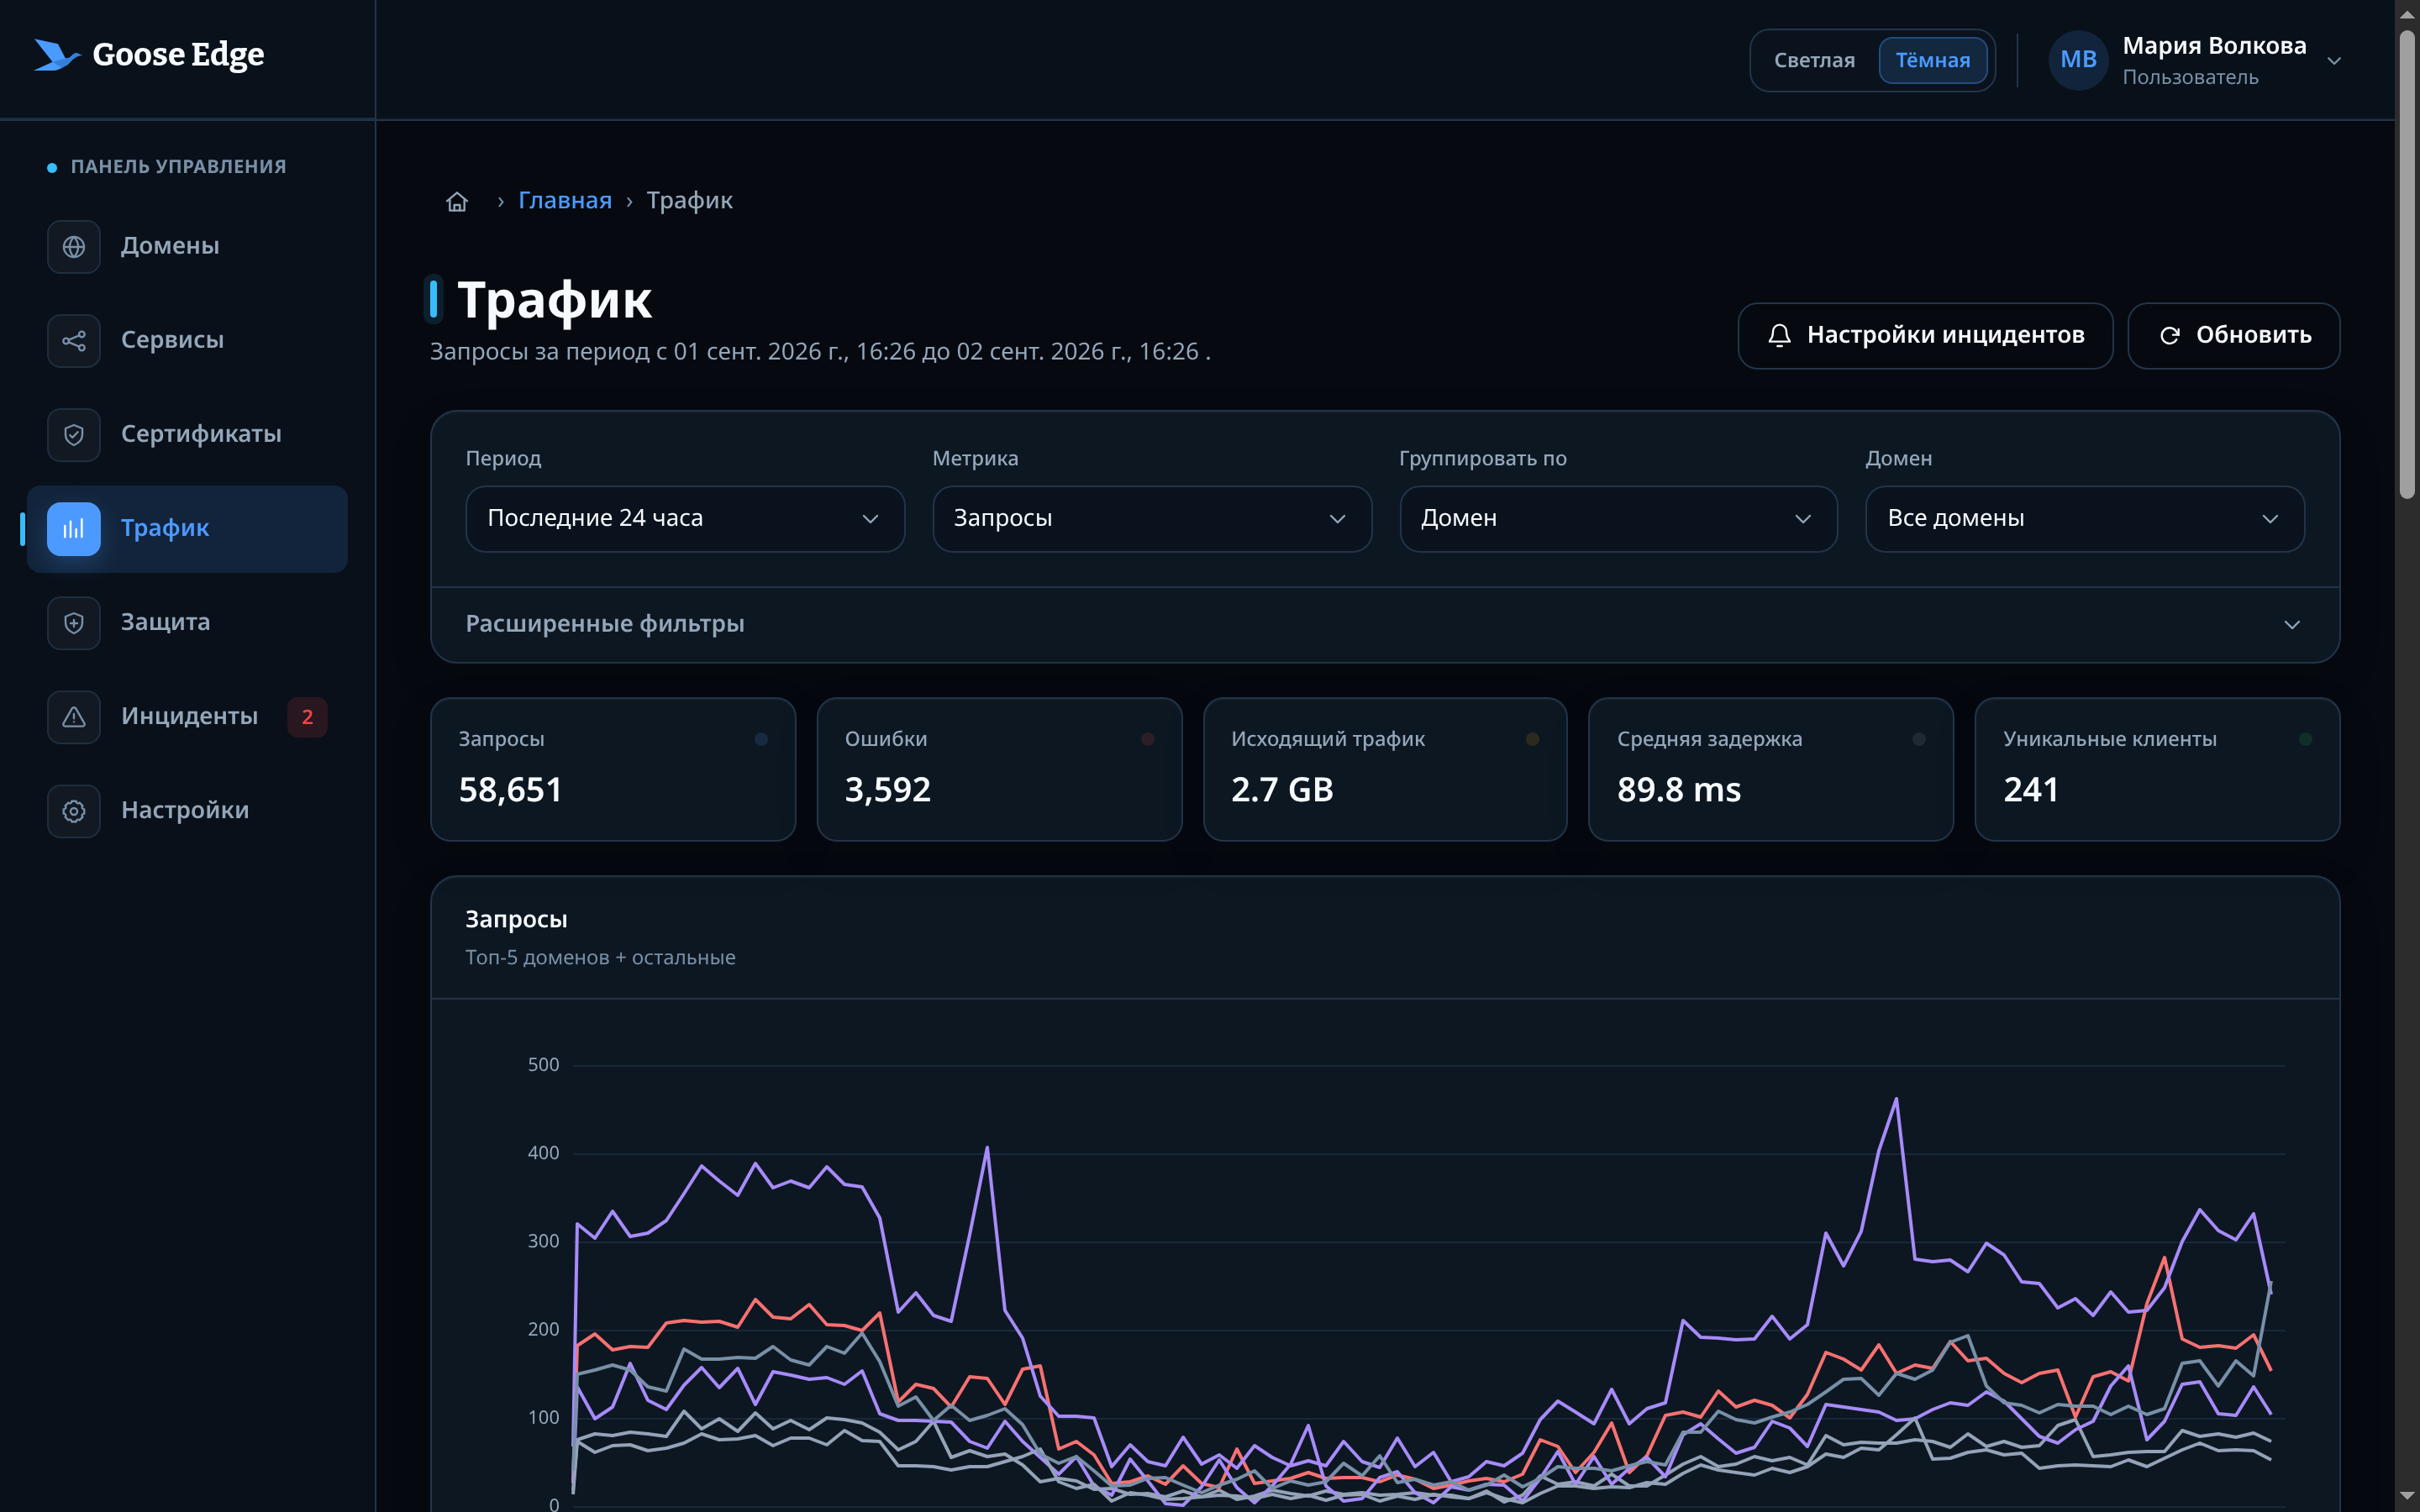
Реальный экран аналитики с демонстрационными значениями. Это пример интерфейса, а не результат клиентского переключения.
Смотрите появление запросов на новом шлюзе, ошибки и задержки, затем повторите ключевые действия по публичному адресу. Сравнивайте поведение с зафиксированным до переключения. Если перестал работать критичный сценарий, действуйте по заранее согласованному плану возврата и отдельно разбирайте причину.
6. Зафиксируйте результат пилота
Подключение завершено, когда подтверждены пользовательские сценарии, HTTPS и уведомления, а команда понимает, где менять настройки и разбирать события. В итогах пилота стоит записать обнаруженные особенности, список проверенных интеграций и условия подключения остальных проектов.
Дополнительную защиту L7 WAF настраивают отдельно: сначала наблюдение и проверка срабатываний, затем исключения и блокировка. Для дальнейшего сопровождения используйте чек-лист контроля доступности и сертификатов.